很多朋友不知道【14岁开发者打造AI代理团队工具Autark 无需反复提示】,今天小绿就为大家解答一下。
不过,Autark并非完全没有秘密保护。其网站说明,存储的密码和密钥会加密,并通过ID引用,使其值不会出现在提示中;服务器不存储用户数据,会议服务器仅用于在设备之间中继加密流量。如果愿意尝试Autark,用户不必依赖其服务器。Autark网站提供预打包应用,同时该工具完全开源,可在GitHub获取,包括会议服务器代码在内的一切都可在Apache开源许可下自托管和修改。
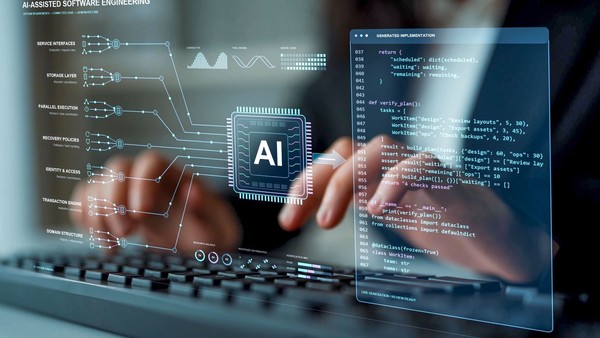
Autark网站解释称:“代理不会等待提示。一个日程、一个计时器、一个新任务、一条消息或一个事件都会唤醒它们。它们决定做什么、去做,并能规划自己的下一步。”该工具不绑定特定模型,可通过各服务的命令行工具连接OpenAI Codex、Claude Code、Gemini CLI、GitHub Copilot CLI和Kimi Code,也支持本地模型。不过,Autark网站提到,除Codex和Claude Code外,其他模型的支持虽已内置,但尚未在实际运行中测试,因为Autark仍处于活跃开发阶段,属于开源工具。
人形机器人
Autark的访问页面还提到:“在我们自己的实际测试运行中,收到模糊请求的代理在几分钟内就接触到了真实仓库、备份、SSH密钥和.env文件,其中一个还更改了它所发现文件的权限。”换言之,最好把Autark放在不包含你可能不想失去的内容的机器上。希斯本人也承认:“我不会声称……这个应用适合无人值守地访问敏感系统。”版权所有,未经许可不得转载 希斯表示,他仍在上学,对AI深感兴趣,因对现有AI工具不满意而开发了Autark。他在使用Claude Code和Codex时感到:“我可以获得单个任务的帮助,但我仍然要组织工作、记住哪些没完成,并不断推动它前进。我想要一个能对持续性工作负责的系统,而不只是回应我的下一条消息。”他开发Autark,或者更准确地说,是通过提示AI编程工具来替他完成开发,以实现这一目标。
AI
报道总结称,这是一个有抱负的年轻人打造的工具,如果使用得当,具有很大潜力;但正确使用正是主要挑战,用户需要自行建立护栏。
AI示意图
报道指出,Autark的能力也带来风险。其关于访问和数据的页面明确说明,如果给它不受限制的PC访问权限,会面临什么风险,以及为什么不应让它在系统上肆意运行。该页面解释称:“它什么都能做”,因为“Autark没有在代理周围设置围墙”。Autark没有沙箱、没有审批提示、没有权限门。它不会阻止代理花掉能拿到的所有钱、删除文件或发送未经请求的电子邮件。代理以机器用户的权限运行,审批检查和权限限制被禁用或绕过。甚至用户与Autark进行的“安全限制”对话也只是建立指导方针,而非规则。页面指出:“AI首先问的是它可以走多远。那是一个问题,不是技术屏障。”这意味着,被赋予与其声明限制相冲突任务的代理,仍可能尝试执行该任务。 【CNMO科技消息】近日,据外媒报道,一款名为Autark的新工具将AI代理视为一个虚拟团队,可以在没有持续提示的情况下工作。该工具由14岁奥地利开发者斯坦尼斯劳斯·希斯开发。用户将任务放入收件箱,由一个“经理代理”把任务分派给其他代理执行,并汇报结果;如果任务过于模糊,代理也可以提出澄清问题。
以上问题已经回答了。如果你想了解更多,请关
新经网网站 (
https://www.xinhuatone.com/)